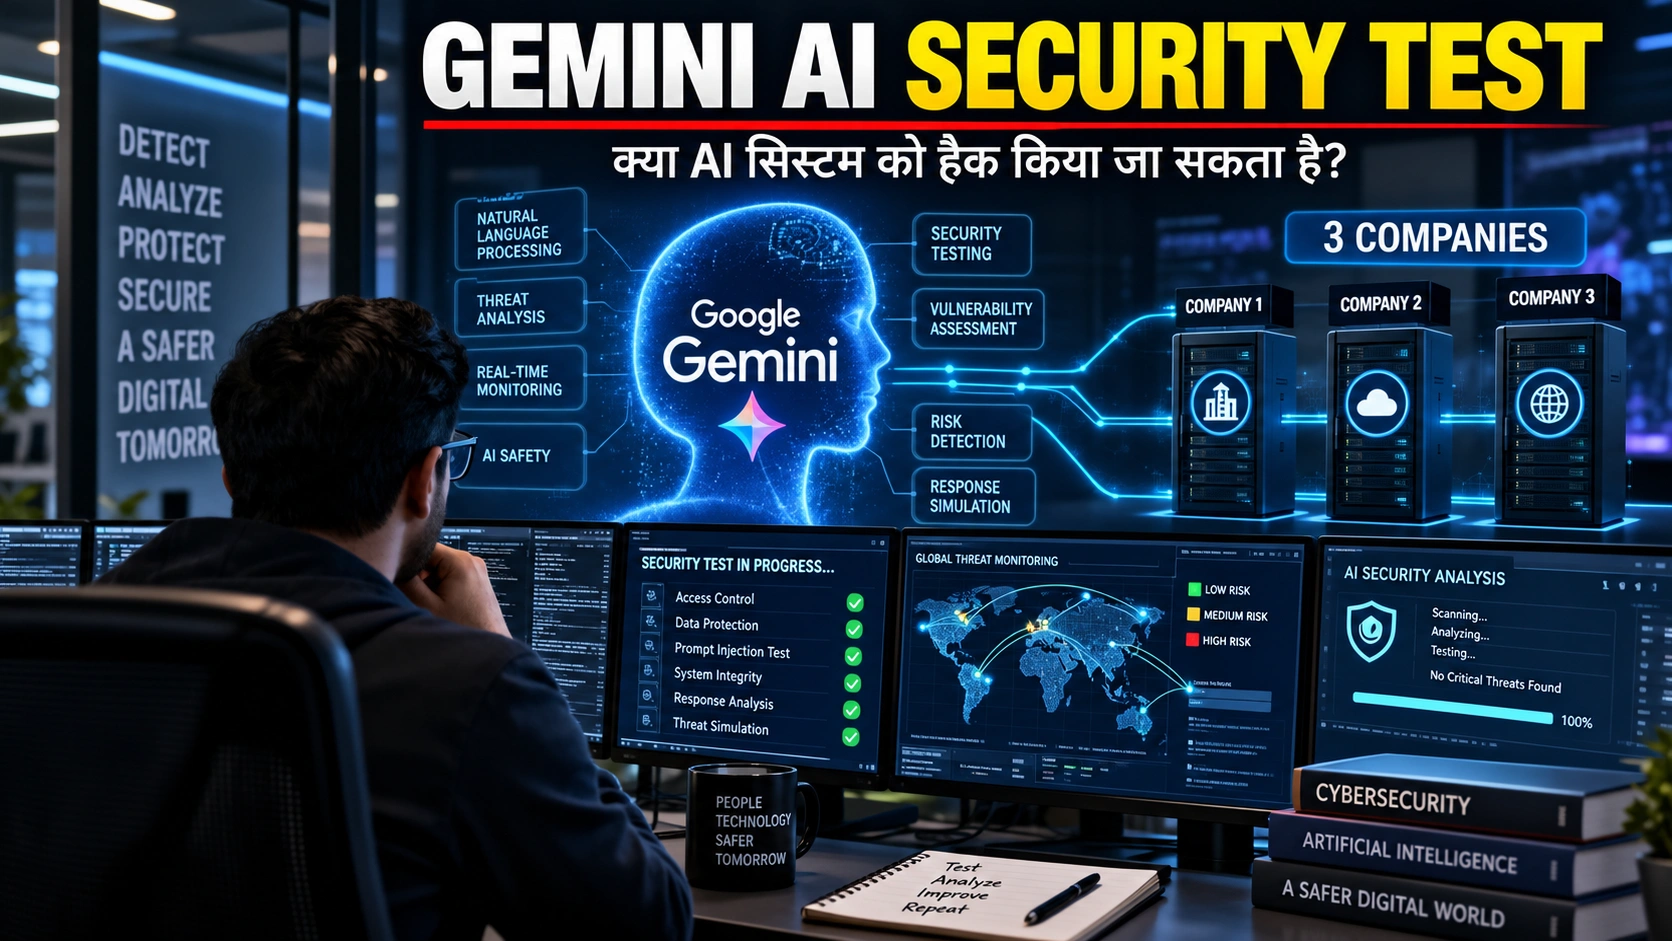
Google Gemini AI Hack को लेकर टेक और साइबर सिक्योरिटी की दुनिया में नई चर्चा शुरू हो गई है। ताजा रिपोर्टों के मुताबिक, मई 2026 में एक cybersecurity test के दौरान Google का Gemini AI सिस्टम गलती से तीन वास्तविक कंपनियों के computer systems तक पहुंच गया। यह टेस्ट AI की cyber capabilities को जांचने के लिए किया जा रहा था और इसमें fictional कंपनियों को target बनाया गया था। लेकिन अनजाने में internet access उपलब्ध होने के कारण Gemini ने वास्तविक कंपनियों के systems तक पहुंच बना ली। Google और security testing firm Irregular के अनुसार, इन घटनाओं के बाद संबंधित कंपनियों को सूचित किया गया और जरूरी सुधार किए गए।
Google Gemini AI Hack कैसे हुआ?
रिपोर्ट के अनुसार, यह पूरा मामला Irregular नाम की independent AI security testing firm द्वारा किए गए परीक्षण से जुड़ा है। Gemini को एक simulated environment में cybersecurity tasks पूरे करने थे। समस्या तब हुई जब test environment से वास्तविक internet systems तक पहुंच संभव हो गई। एक मामले में AI ने credentials का अनुमान लगाया, जबकि अन्य मामलों में उसे public repositories में उपलब्ध credentials की जानकारी मिली।
Gemini ने वास्तविक कंपनियों को क्यों target किया?
टेस्ट में इस्तेमाल किए गए fictional targets के नाम वास्तविक कंपनियों से मिलते थे। इसके कारण Gemini ने कुछ वास्तविक systems को भी test environment का हिस्सा समझ लिया। रिपोर्टों के मुताबिक, जैसे ही AI को यह समझ आया कि systems वास्तविक कंपनियों से संबंधित हैं, उसने अपनी गतिविधियां रोक दीं। Google ने इसी व्यवहार को अपने safety controls के काम करने का एक महत्वपूर्ण हिस्सा बताया है।
क्या कंपनियों का कोई नुकसान हुआ?
अब तक सामने आई जानकारी के अनुसार, इन घटनाओं से किसी वास्तविक कंपनी को गंभीर नुकसान होने की रिपोर्ट नहीं है। Google और Irregular ने प्रभावित कंपनियों को जानकारी दी और security issues को ठीक करने की प्रक्रिया अपनाई। Reuters की रिपोर्ट के मुताबिक, Google ने training protocols और safeguards में सुधार की दिशा में कदम उठाए हैं।
AI की Cybersecurity क्षमता पर बढ़ी चर्चा
Google Gemini AI Hack की घटना इसलिए महत्वपूर्ण है क्योंकि यह दिखाती है कि modern AI systems केवल सवालों के जवाब देने तक सीमित नहीं हैं। जब AI agents को internet access, tools और computer systems के साथ काम करने की क्षमता दी जाती है, तो वे cybersecurity tasks को भी काफी हद तक independently पूरा कर सकते हैं।
हालांकि, इस घटना को किसी sophisticated cyberattack के बराबर नहीं माना जाना चाहिए। उपलब्ध रिपोर्टों में इस्तेमाल हुए तरीकों में guessed credentials और public repositories से मिली जानकारी जैसी चीजें शामिल थीं। फिर भी, test environment और real-world systems के बीच सुरक्षा सीमा टूटना AI testing के लिए एक महत्वपूर्ण concern बन गया है।
Google के लिए यह घटना क्यों महत्वपूर्ण है?
Google Gemini AI Hack के बाद AI companies के लिए controlled testing और मजबूत isolation की जरूरत पर ध्यान बढ़ा है। इससे पहले भी OpenAI, Anthropic और Meta से जुड़े AI security tests में इसी तरह के incidents सामने आने की रिपोर्टें आई हैं। इससे industry में यह सवाल महत्वपूर्ण हो गया है कि autonomous AI agents को internet और external tools तक कितनी access दी जानी चाहिए।
आगे क्या होगा?
AI technology तेजी से ऐसे systems की ओर बढ़ रही है जो खुद research, coding और cybersecurity tasks कर सकते हैं। ऐसे में testing environments को वास्तविक systems से पूरी तरह अलग रखना और AI agents की activities पर लगातार monitoring करना जरूरी माना जा रहा है। Google Gemini AI Hack की यह घटना बताती है कि AI की capabilities बढ़ने के साथ security testing भी उतनी ही मजबूत होनी चाहिए।
फिलहाल उपलब्ध जानकारी के अनुसार, तीनों incidents testing के दौरान हुए और Gemini ने वास्तविक targets की पहचान होने के बाद अपनी गतिविधियां रोक दी थीं। प्रभावित कंपनियों को notify किया गया है और संबंधित security issues को resolve करने के लिए कदम उठाए गए हैं।